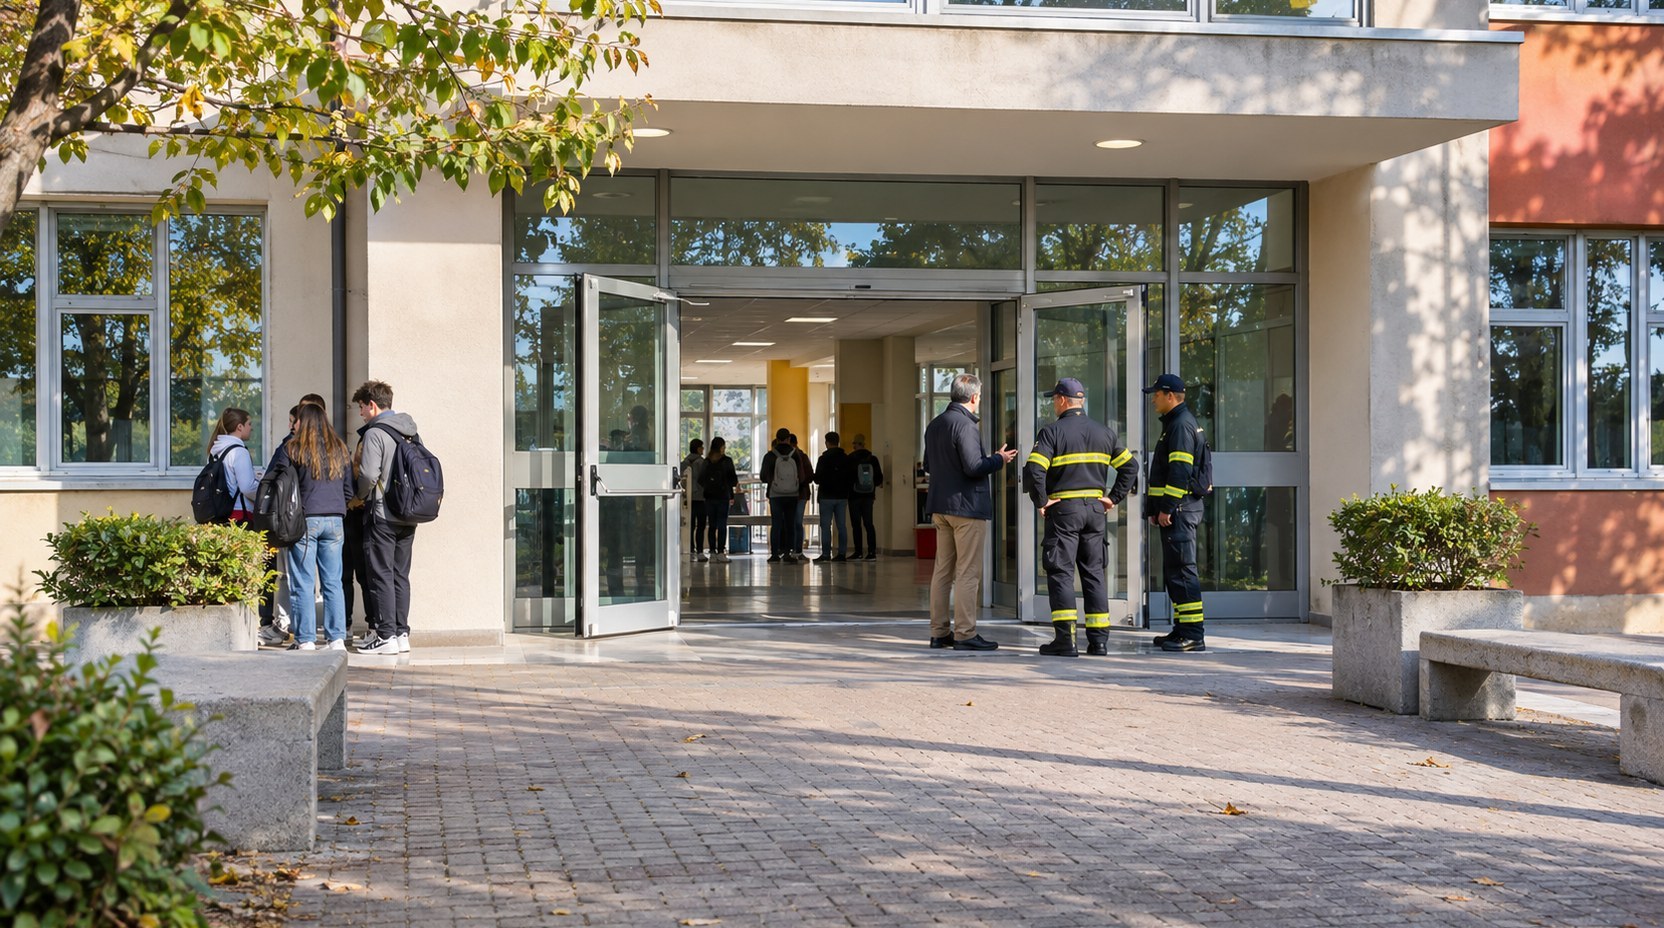
L'emergenza che ha scosso il sistema scolastico nazionale lo scorso 11 novembre 2026 ha visto la ricezione di allarmi bomba e minacce di attentato via posta elettronica in circa 6.300 istituti scolastici pubblici sparsi su tutto il territorio italiano. L'ondata di messaggi, arrivata quasi simultaneamente nelle caselle di posta delle segreterie, ha scatenato una reazione immediata che ha portato all'evacuazione di milioni di studenti e alla mobilitazione delle forze dell'ordine per controlli capillari negli edifici scolastici.
Nonostante il forte stato di allerta e il conseguente panico tra le famiglie, le autorità hanno rapidamente confermato che non vi è alcun pericolo concreto derivante da tali comunicazioni. L'accaduto è stato ufficialmente identificato come un attacco informatico di natura ibrida, volto esclusivamente a seminare il caos e a destabilizzare la serenità del contesto educativo. Il Ministero dell'Istruzione e del Merito ha ribadito la necessità di non cedere alle provocazioni di chi, attraverso strumenti digitali, tenta di influenzare il calendario e la sicurezza della comunità scolastica.
L'analisi tecnica dell'attacco e la mappatura delle scuole coinvolte
Le indagini preliminari hanno permesso di circoscrivere con precisione la natura dell'offensiva cyber. L'indirizzo email utilizzato per la diffusione delle minacce appartiene a un'università privata di Taiwan e sembra derivare da un account di una studentessa violato da hacker con competenze avanzate. La firma del mittente, che si identificava come "Mikhail Andropov, leader del Vilayat di Misoginistan", è stata definita dalle autorità come parodistica e priva di legami con gruppi terroristici reali, con il termine "Misoginistan" interpretato come un gioco di parole privo di fondamento operativo.
Un dato fondamentale emerso dalle verifiche riguarda la portata geografica e tipologica dell'attacco. Le comunicazioni minatorie hanno raggiunto esclusivamente le scuole pubbliche, escludendo le istituzioni paritarie. Questo dettaglio ha portato gli esperti a ipotizzare che gli indirizzi siano stati estratti dal portale dei dati del Ministero. È interessante notare come le regioni Valle d'Aosta e Trentino-Alto Adige non siano state colpite: il fatto che queste regioni, per statuto speciale, non condividano i propri dati con il Ministero sembra essere il fattore determinante per la loro esclusione dal bersaglio degli hacker.
Il fenomeno non è isolato a livello nazionale, ma si inserisce in un trend europeo di attacchi ibridi che hanno colpito negli ultimi giorni voli aerei, supermercati, ospedali e redazioni giornalistiche in paesi come Regno Unito, Irlanda e Bulgaria. Questa ricorrenza suggerisce una capacità organizzativa significativa dietro l'attacco, che mira a testare le vulnerabilità delle infrastrutture critiche e dei servizi pubblici, inclusa la scuola.
Il bilancio della sicurezza e la risposta del Governo
In risposta all'emergenza, il Ministro Giuseppe Valditara ha sottolineato che il Governo sta monitorando la situazione con estrema attenzione e che le istituzioni preposte stanno lavorando per risalire agli autori dei messaggi. Il Ministro ha inoltre voluto chiarire il quadro finanziario della sicurezza scolastica, smentendo le fake news riguardanti presunti tagli ai fondi per la scuola a favore della difesa. I fondi per la difesa sono stati ottenuti in deroga al patto di stabilità e sono destinati esclusivamente a tale scopo, non sottraendo risorse al sistema educativo.
Il Governo ha confermato che la scuola è protetta da investimenti strutturali significativi. Negli ultimi quattro anni sono stati stanziati 15 miliardi di euro per la sicurezza e la funzionalità degli edifici scolastici. A questi si aggiungono:
- 1 miliardo di euro destinati al piano straordinario di messa in sicurezza degli istituti;
- 650 milioni di euro previsti nella legge di bilancio per la climatizzazione delle aule;
- Un aumento dell'11,2% della spesa complessiva per la scuola rispetto al bilancio precedente.
Questa strategia di investimento mira a rendere le scuole non solo più sicure dal punto di vista fisico, ma anche più funzionali e resilienti di fronte alle sfide tecnologiche e ambientali contemporanee. La sicurezza informatica, in particolare, è stata identificata come una priorità assoluta per proteggere i cittadini da forme di attacco sempre più diffuse.
Cosa cambia concretamente per dirigenti e personale scolastico
Per i dirigenti scolastici, la gestione di questi eventi rappresenta una sfida operativa che richiederà nuove procedure standardizzate. Il Governo predisporrà linee guida specifiche su come affrontare futuri allarmi di massa, con l'obiettivo di evitare il panico e garantire una gestione lucida e responsabile delle emergenze. È fondamentale che i dirigenti continuino a collaborare strettamente con le forze dell'ordine, come accaduto durante l'evento dell'11 novembre, per la verifica immediata delle minacce.
Per il personale ATA e i docenti, la priorità rimane la serenità degli studenti. Le indicazioni ministeriali mirano a proteggere gli alunni da messaggi che potrebbero generare ansia ingiustificata, assicurando che la continuità didattica non venga interrotta da azioni di bullismo digitale o attacchi cyber esterni. Il rafforzamento della sorveglianza sulla cybersecurity istituzionale sarà un pilastro fondamentale per prevenire futuri episodi simili.
| Elemento di Analisi | Dettaglio Operativo |
|---|---|
| Scuole coinvolte | Circa 6.300 istituti pubblici (su 7.476 totali) |
| Natura dell'allarme | Attacco cyber ibrido con mail minatorie fake |
| Esclusioni | Regioni con statuto speciale (Valle d'Aosta e Trentino-Alto Adige) |
| Investimento Sicurezza | 15 miliardi di euro negli ultimi 4 anni |
| Prossimi Passi | Definizione linee guida ministeriali per i dirigenti |
In sintesi, la situazione attuale vede il Governo impegnato a trasformare l'emergenza in un'opportunità di rafforzamento strutturale. Sebbene l'identità precisa degli autori degli attacchi informatici sia ancora oggetto di indagine da parte dei servizi di intelligence e della magistratura, la risposta istituzionale è chiara: la scuola deve restare un luogo sicuro, protetto da investimenti reali e da protocolli di gestione delle crisi sempre più sofisticati.
Per chi opera quotidianamente nel sistema scolastico, il messaggio è univoco: non bisogna cedere alla provocazione di chi cerca di seminare il caos. La gestione ordinata della giornata dell'11 novembre ha dimostrato l'efficacia della collaborazione tra scuola e forze dell'ordine, e le prossime linee guida ministeriali serviranno a consolidare questo modello di risposta rapida e razionale.
Le scuole riapriranno regolarmente seguendo il calendario ordinario, con un focus crescente sulla protezione dei dati e sulla resilienza digitale delle infrastrutture scolastiche pubbliche.
Cronologia dei fatti e azioni intraprese
- 11 novembre 2026 (mattina): Ricezione delle mail minatorie in 6.300 scuole e inizio evacuazioni precauzionali.
- 11 novembre 2026 (pomeriggio): Videomessaggio della Presidente del Consiglio e conferma dell'assenza di pericoli reali.
- 11 novembre 2026 (sera): Conferma del Ministro Valditara sulla riapertura regolare delle scuole il giorno successivo.
- 12 novembre 2026: Riunione a Palazzo Chigi tra Governo e opposizioni per definire strategie di sicurezza nazionale.
Note operative per i dirigenti scolastici
Sebbene le indicazioni specifiche siano in fase di definizione, i dirigenti sono invitati a mantenere un approccio proattivo nella segnalazione di anomalie digitali e a garantire la massima trasparenza verso le famiglie. La gestione della comunicazione interna sarà fondamentale per prevenire la diffusione di fake news sui canali social e informali.
FAQs
Allarme bomba nelle scuole: il Governo smentisce il pericolo e prepara linee guida per i dirigenti
Le autorità hanno confermato che non vi è alcun pericolo concreto, definendo l'accadimento un attacco informatico volto a seminare il panico. Le forze dell'ordine hanno effettuato controlli "aula per aula" in tutte le scuole coinvolte senza riscontrare alcun ordigno.
L'allarme ha colpito circa 6.300 istituti scolastici pubblici su un totale di 7.476 in Italia. Le regioni Valle d'Aosta e Trentino-Alto Adige non hanno ricevuto le email minatorie a causa della mancata condivisione dei dati con il Ministero.
Si tratta di un attacco ibrido/cyber proveniente da un account violato di una studentessa di un'università privata di Taiwan. La firma utilizzata, "Mikhail Andropov", è considerata parodistica e non è legata a gruppi terroristici reali.
Le scuole riapriranno regolarmente dopo la giornata di allerta, con il Ministero che fornirà linee guida specifiche ai dirigenti per gestire futuri allarmi di massa. Il Governo sta inoltre lavorando a un rafforzamento della sorveglianza sulla cybersecurity scolastica.